
情報セキュリティ
更新日:2026年9月30日
基本的な考え方
TOPPANグループは、グローバルな社会課題を解決するリーディングカンパニーを目指し、事業に必要な情報やシステムを適切かつ安全に管理することが経営上の重要課題であることを認識し、グループを挙げて情報セキュリティ管理およびサイバーセキュリティ対策を進めることで、安心・安全な製品・サービスの提供に取り組んでいます。
IoTの高度化やデジタル化の急速な進展を背景に、サイバー攻撃の脅威が高まっており、機密情報や個人情報を含む情報資産の漏えいだけでなく、事業そのものの継続までが脅かされるようになっています。
こうした中で、DXやAIの利活用を通じて企業価値を創造し、お客さまや社会の信頼に応えるため、TOPPANグループは「TOPPANグループ情報セキュリティ基本方針」や「TOPPANグループプライバシー方針」「個人情報保護方針」を掲げ、グループ一丸となり、技術面・運用面での対応を徹底しています。サイバー攻撃に対するツールや仕組みの導入、情報セキュリティ上の脅威に対する監視と対応体制の強化を積極的に進める一方で、全従業員がセキュリティを守る責任を自覚しグループの方針に従って業務を遂行できるよう、継続的に教育するなど、セキュリティシステムへの投資を継続的に行っています。
また昨今のサプライチェーンリスクの増加に対応するため、重要な情報を取り扱う委託先に対しては監査を実施しリスクの低減を図っています。
セキュリティガバナンスを支える規程体系
TOPPANグループでは、ISO/IEC 27000およびJIS Q 15001に準拠したTOPPANグループ情報セキュリティ基本方針とTOPPANグループ情報セキュリティ基本規程を定め、グループ各社ではこれらに基づいた個人情報保護方針ならびに規程・細則類を制定し、管理体制の構築およびルールの周知を組織的に推進することでセキュリティガバナンスを支えています。
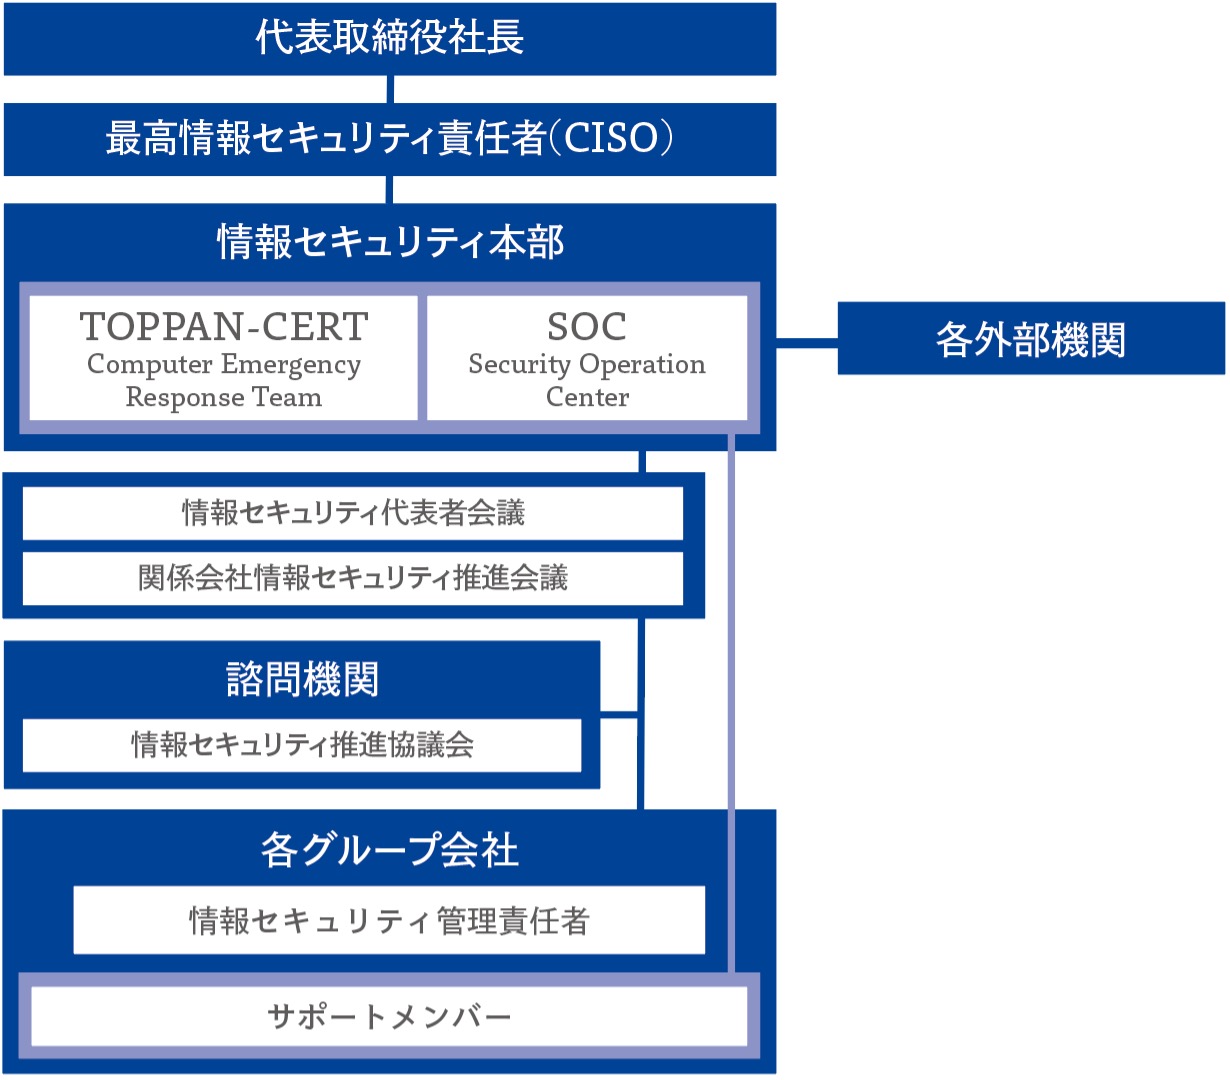
推進・管理体制
TOPPANホールディングスには情報セキュリティ本部を設置し、TOPPANグループ全体のセキュリティリスクに対して監理・統制、技術、ならびに人財面で対応しています。社内外のセキュリティリスクや被害状況・件数のモニタリングを行うとともに、サイバー攻撃や情報漏えいなどのインシデントや脆弱性が発見された際のプロセスを整備し、これらの分析・対応を行う組織横断的なサイバー対応の専門チームを設けて、グループ会社を統括し、外部機関とも連携を図りながら情報セキュリティ管理を推進しています。また、情報セキュリティにバックグラウンドをもつ情報セキュリティ本部担当役員を最高情報セキュリティ責任者(CISO)として任命しています。
グループ会社には情報セキュリティ管理責任者を置き、情報セキュリティ本部による統制のもとで定期的な情報共有の場などを通じて各組織のセキュリティ管理を推進しています。
セキュリティインシデントが発生した際の事業継続計画(BCP)を踏まえた演習においては、毎回CISOや事業部門幹部も参加して対応力の強化を図っています。ガバナンス推進の一環として、情報セキュリティマネジメントシステムに基づいた内部監査の実施と第三者認証の取得も進めています。

情報セキュリティマネジメント
CISOのもと、情報セキュリティ本部が情報セキュリティに関する全体計画の策定、規程の整備・見直しなどを行い、グループ会社との定期的な会議体を設けて、情報セキュリティに関する方針や施策の共有を図っています。
また、グループ会社に対しては、定期的な監査を実施し、マネジメントの状況確認と是正改善を行っています。
さらに、これらの活動については、CISOに定期的な報告を行うとともに、万一、インシデントが発生した場合にも、CISOに適宜報告を行い、迅速にインシデントに対応する体制となっています。
課題と対応
TOPPANグループは事業拡大を進める中で、特に海外における企業や事業の買収などを行っており、新たにTOPPANグループに加入する企業の情報セキュリティの確保が重要な課題となっています。この課題に対応するため、グループ基本規程をもとに新たに加わる会社の情報セキュリティ規程との整合性を確認し、不足がある場合には迅速にその規程の整備・改善を行っています。これにより、国内外の全グループ会社で統一された情報セキュリティ基準を維持しています。
さらにサイバーセキュリティリスクに対応するためのフレームワークである米国のNIST
CSF(サイバーセキュリティフレームワーク)を基準とした第三者評価を事業ごとに実施することで、現在のセキュリティ状況と目標水準とのギャップを分析し、その差を埋めるための具体的な対策を計画・実行しています。特に事業停止に直結するサイバー攻撃が深刻な問題になっていることから、予期せぬ事態に陥る脅威に対してディフェンスとレジリエンスを意識し、「統制」「テクノロジー」「ビジネス」の3つの面から、グループ全体のセキュリティ経営基盤を包括的に強化し、持続的な安全性の向上を図っています。
1)統制の徹底
セキュリティベースライン評価を用いたグローバル統制
グループ全体として統制のとれた情報セキュリティ強化のため、全グループ会社を対象にTOPPANグループ情報セキュリティ基本規程をもとにしたベースライン評価を実施しています。評価では、組織的・人的・物理的・技術的対策、インシデント対応、個人情報保護の成熟度を採点し、改善計画を策定、その進捗をモニタリングし、グループ全体のセキュリティ水準向上を目指しています。評価結果は、事業会社・部門、グループ全体の施策へ反映させています。
また、特に海外M&Aなどの際は、当社規程との整合を確認し、必要に応じ整備・改善を行い、グループ全体での情報セキュリティの統制を図っています。
個人情報とプライバシー保護に関する各国法規制への対応
個人情報保護やプライバシーへの意識の高まりを受けて、世界各国でプライバシー保護に関する法規制が制定されています。TOPPANグループはプライバシーを保護・尊重する姿勢を示すため、2025年4月に「TOPPANグループ
プライバシー方針」を策定しました。TOPPANグループが展開する各国や地域における当該法規制に関する、情報収集や調査を通じて、法規制への適切な対応を実施しています。
日本国内においては、個人情報保護法の改正に合わせて、情報セキュリティ規程などの個人情報関係ルールの改定を適時行っています。また、個人情報保護委員会から開示されたガイドラインに従って、仮名加工情報および個人関連情報への対応、越境移転がある場合の本人への通知、インシデント発生時における報告対応を行っています。
プライバシーマークおよびISMSへの対応
情報セキュリティにかかわる認証として、プライバシーマークおよびISMS(情報セキュリティマネジメントシステム)を取得しています。
個人情報などお客さまの重要な情報を安全に取り扱うため、ルールの制定、環境の構築、要員の教育に取り組んでいます。
セキュリティエリアの設置
TOPPANグループでは、個人情報(マイナンバー含む)の取り扱い、金銭的価値を有する証券印刷物の生産や取り扱い、その他機密指定案件の取り扱い業務は、入退室制限、独立したネットワーク環境など、内部不正や外部からの不正アクセス防止などの対策が施されたセキュリティエリアで行っています。
その結果、2025年度の情報の不正な持ち出しなどの事故は0件であり、今後も事故0件を継続することを目標としています。
セキュリティエリアのある拠点とその数
(2026年3月31日現在)

- ※
- 個人情報を取り扱うセキュリティエリアの数
セキュリティエリアの安全管理策
個人情報取り扱い業務および機密情報取り扱い業務については、セキュリティエリアの運用管理ルールを定期的に更新し、新たなリスクに対応しています。併せて、現場での日常的なチェックと、定期的な内部監査によって、セキュリティレベルの維持向上を図っています。
内部監査での運用管理のチェック
専門の監査員により、セキュリティエリアの設置・管理・運用の状況を定期的に監査し、結果を評価認定することで、運用管理レベルの維持と強化を図っています。
入退室管理
セキュリティエリアには、許可された人間のみが入退室可能な技術的対応(本人認証、共連れ防止策等)を施しています。
また、画像、映像、音声などを記録・通信する装置(カメラ、携帯電話、スマートフォン等)の持ち込みは禁止し、エリアの外に私物入れロッカー等を設置しています。
エリア内管理
セキュリティエリア内では、監視カメラを死角ができないように設置し、データの不正な持ち出しに対するモニタリングが可能な対応をしています。
端末管理
セキュリティエリアで使用される端末には、原則として外部記憶媒体の接続を禁止し、不要な接続先へのアクセスを制限するとともに、IDとパスワードに加えてその他要素も加えた二要素認証を適用したログインを行っています。
また、ログ管理システムに操作ログを収集・保管し解析することによって、不正が疑われる場合には監視センターより責任者へ連絡して確認を取る運用を行っています。


マイナンバー制度への対応
従業員のマイナンバー取り扱い業務およびお客さまによる顧客のマイナンバー収集を代行する業務などに対応するため、セキュリティエリアの基準に、個人情報保護委員会「特定個人情報の適正な取り扱いに関するガイドライン」に基づく安全管理措置を取り込んでいます。
他の情報取り扱いと分離するため、独立したマイナンバー取り扱いルームを設け、専門チームによる認定監査を実施しています。
サプライチェーンセキュリティへの対応
TOPPANグループでは、個人情報や機密情報の取り扱いを含む一部業務を外部委託したり、他社クラウドサービスを活用したりして業務を行うことがあります。その際に、これらの委託先をTOPPANグループのセキュリティ基準に適合させるため、委託する業務内容や情報の種類に応じて外部委託先を認定する制度の導入や、クラウドサービスの安全性確認を行い、サプライチェーンリスクの低減を図っています。
またTOPPANグループも2026年度末から運用が開始される予定の「サプライチェーン強化に向けたセキュリティ対策評価制度」に対応するための準備を始め、お客さまからのセキュリティへの要求に対応していくとともに、委託先のセキュリティ評価においても制度を積極的に活用し、サプライチェーン全体のサイバーセキュリティ対策強化に貢献していきます。
社内業務における情報資産の取り扱い対応
TOPPANグループでは、社内業務で取り扱う情報資産の機密性に応じて区分を付け、情報資産の区分に応じた、保管、持ち出し、開示等に関するルールを規定し安全な情報資産の取り扱い対応を実施しています。
情報セキュリティにおける重大インシデント対応ガイドラインの制定
サイバー攻撃の脅威は世界的規模に拡大し、その悪質さ、巧妙さが想定外なだけでなく、瞬時にして甚大な被害に拡大することから、従来の事故対応の手法では対応し得ないものとなっています。
TOPPANグループでは、サイバー攻撃等による重大インシデントに対応するためのベースとなる「考え方」「態勢」「対応フロー」をガイドラインとしてまとめ、想定外の事象が発生し得るとの前提に立った対応力強化を図っています。
サイバーセキュリティインシデント対応体制
TOPPANグループでは、サイバーセキュリティインシデント対応専門チーム「TOPPAN-CERT」を中心とした、インシデントに迅速に対応するグローバル体制を整えています。TOPPAN-CERTは、国家サイバー統括室(NCO)と日本シーサート協議会(NCA)が主催する分野横断的演習に毎年参加し、実際にサイバー攻撃を受けた場面を想定した演習を行っています。CERTメンバーが中心となって対応を行い、演習後には振り返りを実施することで、対応手順や課題を検証し、サイバー攻撃を受けた際の対応手順の改善に役立てています。
サイバーセキュリティ状況の共有
社内外のサイバーセキュリティ環境の状況の理解を深めるため、情報セキュリティ関係者向けに四半期ごとのサイバーセキュリティ情報共有会を実施しています。
外部からのモニタリングによるサイバーセキュリティの強化
TOPPANグループに対するサイバー攻撃の兆候や外部から見つけられる可能性のある脆弱性を早期に発見するため、セキュリティレーティングサービスや脅威インテリジェンスを活用した攻撃者視点での外部からのモニタリングと、OSINT(Open Source Intelligence)の活動を継続しています。TOPPANグループだけでなく、個人情報・機密情報を取り扱う委託先にも対象を広げ、サプライチェーン全体でのセキュリティ強化にも努めています。
PC内での不審な挙動を検知するためのツール(EDR:Endpoint Detection and Response) によるPC・サーバへの対策
2019年度より導入を開始したEDRの展開を進め、社内の事務端末をはじめ、製造現場の端末やMac、サーバへのEDR導入を完了しました。また、ネットワークログなどを組み合わせ、高度なウイルスを早期に検出・対処する体制を継続的に強化しています。
パブリッククラウドのセキュリティ設定ミスを検出するサービス(CSPM: Cloud Security Posture Management)の活用
メガクラウド特有の不適切な公開権限の設定などによるセキュリティリスクを可視化し、問題のある設定を早期検出・是正につなげるためにCSPMの展開を進めています。開発・テスト環境を含め、パブリッククラウド利用時のリスクを低減する活動を強化していきます。
Webサイトの脆弱性診断対応強化
Webサイトの脆弱性を狙ったサイバー攻撃の対策として、これまで脆弱性診断の運用を行ってきましたが、日々発生する新たな脆弱性に対応するために、定期的かつ自動的にネットワーク診断を行う脆弱性監視の運用や外部サービスによる脆弱性の検出を実施しています。これにより、自社サービスの安全性向上に加え、お客さまへのより安全なサービスの提供につなげています。
また、コーディングに関するセキュリティガイドラインを刷新し、APIなどクラウドネイティブアプリケーションに脆弱性を含みにくい設計を心掛けています。
IT資産管理情報を活用した不正な端末の接続排除
データベース上で管理しているIT 資産情報と実際の社内ネットワーク通信の整合性チェックを行うシステム、および社内LAN上にネットワークセンサーを導入し、不正な端末の持ち込みによるウイルス感染や情報漏えいのリスクを低減する活動を展開しています。
電子メール攻撃への対策
ランサムウェアの感染経路の入口としても頻繁に使われるメール添付ファイルやビジネスメール詐欺などの電子メールを悪用した脅威に対し、AI分析や機械学習を活用して電子メールを検疫するサービスを2022年度に導入し、主要な国内グループ会社への展開を完了しました。
今後も海外を含めたグループ各社への展開を図り、標的型攻撃やウイルス感染などのリスクを低減し、メール攻撃耐性強化を図っていきます。
工場のセキュリティ強化
スマートファクトリー化に伴い様々なモノがネットワークとつながることになり、これまで以上にサイバー攻撃の可能性が上がります。そのためTOPPANグループでは、2023年6月に工場セキュリティガイドラインを発行し、工場内のネットワークやサーバの設定、ログやバックアップの取得のような工場で実施すべき具体的なセキュリティ対策を示してアセスメントを実施するとともに、この内容を従業員に周知・教育することでセキュリティ強化を図っています。
人財育成
TOPPANグループでは、従業員の情報セキュリティリテラシーの向上を図るため、国内外のTOPPANグループ会社全体に対してセキュリティ意識向上基盤を展開してeラーニングや不審メール対応訓練を実施し、その結果を評価して教育に反映させるというプロセスを繰り返し実施しています。
これに加え、情報セキュリティ戦略の達成に求められる人財像を以下のように設定し、育成・確保に努めています。
- 「専門セキュリティ人財」:TOPPANグループのセキュリティを支える人財として、セキュリティを専門とする業務従事者および情報処理安全確保支援士やCISSPなどの有資格者
- 「プラスセキュリティ人財」:各職域・業務のセキュリティを支える人財として、情報セキュリティにかかる業務従事者および情報セキュリティマネジメント試験合格者やベンダーによる研修修了者・有資格者
全従業員向け教育の実施
TOPPANグループでは、年1回、全従業員のセキュリティレベル向上のために定期教育を実施しています。
2025年度は、「TOPPANグループ全体でセキュリティ意識を高め、脅威に立ち向かう力を身につけよう!」をテーマに、サイバー攻撃への備え、日常業務におけるセキュリティ上の留意点、個人情報の取り扱い、各事業(本)部固有のリスクも加味した幅広い視点からの教育を実施しました。
この教育において、不審メールを受信した際や、インシデント、脆弱性または疑わしい活動を発見した際のエスカレーション方法についても周知し、インシデントの早期発見・早期対応を図っています。
工場技術員に対するセキュリティ教育の実施
TOPPANグループでは、工場技術員に対し、「工場セキュリティ実践教育」と銘打ったレジリエンス力を養う教育を開始しています。加えて、2024年11月から「サイバー安全道場」という教育を開始しています。これは、サイバー攻撃の体感を通じて、セキュリティの必要性や対策の意味を実感することで、製造現場におけるセキュリティが強化された製造DXを実現する取り組みです。2025年度は14名が両教育を修了しています。
経営層向けサイバーセキュリティ演習の実施
TOPPANグループにおける経営層、上位管理職層におけるサイバーインシデントに対する危機対応、リスク管理の能力向上のため、サイバー攻撃による重大インシデント発生を想定したサイバーセキュリティ演習を毎年実施しています。
また、演習終了後にはその結果を評価することで、サイバーインシデント対応上の課題を把握し、改善を実施しています。
自己点検の実施
TOPPANグループでは、情報セキュリティ管理の実態について、従業員一人ひとりが自ら把握し、その気付きからもセキュリティ意識の向上を図るために、全社的な自己点検にも取り組んでいます。
この結果については、部門ごとに提供することで職場単位での改善対応を自ら行動できるようにしています。
設問は毎年見直しを行い、常に最新の勤務環境に応じた意識が醸成されるよう考慮しています。
TSAT(TOPPAN Security Awareness Training)によるセキュリティ意識向上の実施
TOPPANグループでは、TSATを活用して訓練→評価→教育のプロセスを繰り返し実施することで、従業員のセキュリティ意識向上によるサイバー攻撃耐性強化に取り組んでいます。
全従業員向けの教育だけではなく、特定の部門や職種を対象とした教育を随時実施しています。
不審メール対応訓練の実施
不審なメールは開封せず、開封してしまったとしても速やかに通報できるよう、2025年度は、子会社、関連会社に加え、海外子会社含む約4万1,000名に対して不審メール対応訓練を実施し、従業員に対してインシデントや疑わしい事象が発生した際の報告方法を周知するとともに、開封者や未通報者に対するフォロー教育を行いました。メールを悪用したサイバー攻撃の動向に応じた訓練となるよう常に見直しを図っています。
サイバーセキュリティ人財育成会社「Armoris」によるトレーニングの継続的な実施
TOPPANグループでは、企業・公共機関を対象にサイバーセキュリティ人財育成プログラムおよび組織のセキュリティ向上サービスを提供する株式会社Armorisにより、実戦的な人財育成プログラムを継続して展開しています。
個人向けプログラムは、長期間継続的にトレーニングを行える「DOJO」、最新のテーマに沿った事例やケーススタディが学べる「DOJO
Lite」、実際に手を動かして学ぶ「DOJO
Shot」、プラスセキュリティ人財育成の第一歩として取り組みやすい「ショートハンズオン」に加え、2025年度は経理部門や知的財産部門において、部門特有のセキュリティリスクを学ぶ教育も開始しました。
団体向けプログラムでは、インシデント対応を実際に体験する実戦的な「DOJO
CORE」や啓発を目的とするワークショップを提供しています。
TOPPANグループ自らはもちろん、日本における個人と組織のセキュリティ能力向上を目指しています。
2)テクノロジー面の強化
ゼロトラストセキュリティの推進
TOPPANグループでは、これまで社外から社内システムへのアクセスにVPNを使ってセキュリティを担保してきましたが、VPNが破られて不正侵入やランサムウェア感染につながった事例が世界中で報道されていることや、TOPPANグループでもモバイル端末やクラウドサービスの利用が増加していることから、ゼロトラストへの移行によるセキュリティ強化を開始しています。
AIに対するセキュリティ対策
生成AI技術の普及・進化を受け、生成AIやAIエージェントが組み込まれたシステム・機器の活用をTOPPANグループにおいても積極的に推進していますが、これらに対するサイバー攻撃により、情報漏えいやAIモデルの改ざんによる不正な振る舞い、不正な指示を受けることでの遠隔操作やシステム停止などにつながるといった脅威が増大していくことを想定しています。またサイバー攻撃自体もAIを活用し、以前よりも洗練されてきています。
これらの脅威に対しても、国内外の関連組織と連携しながら対策の強化を進めていきます。
3)ビジネスとのバランス
TOPPANグループのセキュリティ対策
サイバー攻撃による脅威が高まるにつれ、セキュリティ対応力が乏しい企業はサプライチェーンから除外され市場からの撤退を迫られることになります。一方で、ビジネスの機敏性や競争力を維持・強化することも重要となるため、TOPPANグループにおいては、事業会社のセキュリティ担当者との連携を強化し、ビジネス要件や世界各国の地域特性を踏まえ、ビジネスとセキュリティのバランスを取りながらセキュリティ対策の実装を推進していきます。
グループ会社セキュリティマネージャ会議
TOPPANグループは多くの国に拠点を持っていますが、それぞれの国で個人情報やプライバシー、AIに関する法律が制定され、また特定の国や地域を狙ったサイバー攻撃も増加していることから、同じ国や地域の会社同士で連携して対応することの重要性が増しています。
そこで2025年より、東南アジアや中国、欧州などの各地域ごとにセキュリティマネージャを集めて各社の取り組みを共有する会議を開催し、TOPPANグループが一体となって効率的にリスク低減を図る取り組みを進めています。
第三者認証の取得
ISMS認証取得「ISO/IEC 27001」とプライバシーマーク付与認定(JIS Q 15001:2017)などをTOPPANグループ各社で取得しています。(2026年4月1日現在)
ISMS認証取得(ISO/IEC 27001)(情報セキュリティマネジメントシステム)
| 組織名 | 登録番号 |
|---|---|
| TOPPAN株式会社 情報ソリューションビジネスユニット セキュアDX事業部 ID・認証サービス本部 VRM推進部 |
IS 826424 |
| TOPPAN株式会社 情報コミュニケーション事業本部 TOPPANコミュニケーションプロダクツ株式会社 TOPPANグラフィックコミュニケーションズ株式会社 株式会社TBネクストコミュニケーションズ |
IC23J0567 |
| TOPPAN株式会社 | JQA-IM2142 |
| TOPPANデジタル株式会社 サービスマネジメント本部 インフラサービス部、サービスオペレーション部/ICT開発センター DXソリューション開発部/事業開発センター ボーダレスイノベーション本部 長野サテライトオフィス(ICT KOBO IIZUNA) |
IC23J0568 |
| TOPPAN株式会社 TOPPANグループ関西ビジネスセンター | JQA-IM0137 |
| TOPPANインフォメディア株式会社 本社(知財担当を除く)、第一営業本部第一部(小石川営業所)、第三営業本部第一部一課(関西営業所)、福島工場、相模原工場(開発部門を除く)、相模原北工場、相模原西工場、西倉庫、滝野工場 |
JUSE-IR-404 |
| TOPPANテクニカル・デザインセンター株式会社 | JP22899-I-2 |
| 株式会社ONE COMPATH | IS 533218 |
| TOPPAN株式会社 九州・中四国地区セキュリティエリアおよびISMS推進委員会 | I308 |
| TOPPANグラフィックコミュニケーションズ株式会社 関西制作本部 TOPPAN株式会社 西日本事業本部 関西クロステックビジネスイノベーション事業部 |
IC13J0361 |
| TOPPAN株式会社 東日本事業本部 | IS 606897 |
| TOPPANコミュニケーションプロダクツ株式会社 滝野工場 TOPPAN株式会社 西日本事業本部 関西情報系技術部 滝野生産技術T |
IC14J0376 |
| TOPPAN株式会社 中部事業部 TOPPANコミュニケーションプロダクツ株式会社 名古屋工場 |
IC17J0444 |
| TOPPANシステムインテグレーション株式会社 ITサポートセンター、システム技術部、システム開発部(帳票変換担当)、システム管理部(サービスデスク担当)、営業部、ISO/RM推進部 |
JUSE-IR-403 |
| 株式会社トスコ | IC07J0211 |
| 株式会社アイオイ・システム | J0265 |
| 東京書籍株式会社 教育DX事業関連部門 株式会社学習調査エデュフロント |
IC23J0562 |
| おかぴファーマシーシステム株式会社 | IS 794168 |
| その他非公開:1事業者 |
ISMS認証取得(ISO/IEC 27017)
(クラウドセキュリティマネジメント)
| 組織名 | 登録番号 |
|---|---|
|
TOPPANデジタル株式会社 ICT開発センター DXソリューション開発部 3チーム |
SC22J0025(基となるISMS登録番号:IC23J0568) |
|
TOPPANシステムインテグレーション株式会社 ITサポートセンター、システム技術部、システム開発部(帳票変換担当)、システム管理部(サービスデスク担当)、営業部、ISO/RM推進部 |
JUSE-IR-403-CS01(基となるISMS登録番号:JUSE-IR-403) |
|
東京書籍株式会社 教育DX局 DX開発本部 教育システム開発部、教育システム事業推進室、DX事業創出本部 DX企画部 インクルーシブ教育チーム |
SC24J0029(基となるISMS登録番号:IC23J0562) |
プライバシーマーク付与認定(JIS Q 15001)
| 会社名 | 認定番号 |
|---|---|
| TOPPAN株式会社 | 10190891 |
| TOPPANコミュニケーションプロダクツ株式会社 | 24000216 |
| TOPPANグラフィックコミュニケーションズ株式会社 | 10190298 |
| TOPPANエディトリアルコミュニケーションズ株式会社 | 24000308 |
| TOPPANロジスティクス株式会社 | 10450006 |
| TOPPANトラベルサービス株式会社 | 10450093 |
| TOPPANシステムインテグレーション株式会社 | 10820089 |
| 株式会社トスコ | 11820447 |
| TOPPANイクイップメント株式会社 | 10860018 |
| TOPPANクロレ株式会社 | 24000032 |
| 東京書籍株式会社 | 10190966 |
| 株式会社フレーベル館 | 24000369 |
| 株式会社BookLive | 28000007 |
| 東京都チャレンジドプラスTOPPAN株式会社 | 24000419 |
| 株式会社ONE COMPATH | 24000445 |
| TOPPANコスモ株式会社 | 24000449 |
| 株式会社TBネクストコミュニケーションズ | 24000464 |
| TOPPANインフォメディア株式会社 | 24000473 |
| livepass株式会社 | 25000225 |
| 株式会社理研ジェネシス | 14300052 |
| 株式会社ブックリスタ | 10824078 |
TOPPAN株式会社(旧TOPPANエッジ株式会社)の取り組み
グローバル基準で内部統制を評価する「SOC2保証報告書」の受領
TOPPAN株式会社(旧TOPPANエッジ株式会社)は、情報セキュリティ体制を維持・強化するために、グローバル基準で内部統制を評価する「SOC2保証報告書」を継続的に受領しています。
SOC保証報告書には、基準日時点における適切性を保証したType1と、一定期間における適切性と運用状況の有効性を保証したType2の2種類があります。
直近で受領した保証報告書は以下のとおりです。
SOC2報告書(Type1)
受領日:2025年8月29日
対象サービス:ハイブリッドBPOの以下の3サービス
- ユーザーを一意に識別できるIDとして特定し、種々の手続きや情報管理を行う統合ID基盤サービス「IDaaS/アイダース」
- AI-OCR技術を活用し為替や振替、収納業務をワークフロー化して提供するサービス「AI-OCR/エーアイオーシーアール」
- 通知物電子送付サービス「SpeedLetterPlus®/スピードレタープラス®」
クライテリア:情報セキュリティ、機密性、可用性
対象サイト:東京ビジネスセンター、汐留本社、汐留TEスクエア
評価基準日:2025年6月30日時点
SOC2報告書(Type2)
受領日:2025年9月30日
対象サービス:帳票に関する運用トータルサービス及び「+メッセージ」関連の以下の7サービス
- データ・プリント・サービス(DPS®)
- AI-スマートフォンを活用した証明書類の送付ソリューション「FastShot®/ファストショット®」
- スマートフォンを活用したマイナンバー収集ソリューション「FastNumber®/ファストナンバー®」
- 帳票入力支援機能「FastEntry®/ファストエントリー®」
- 各種帳票の電子通知サービス「WebBureau®/ウェブビューロー®」
- 共通手続きプラットフォーム「AIRPOST/エアポスト」
- +メッセージ等のRCSおよびSMSを利用したメッセージ配信サービス「EngagePlus®/エンゲージプラス®」
クライテリア:情報セキュリティ、機密性、可用性
対象サイト:東京ビジネスセンター、汐留本社、汐留TEスクエア、豊洲事業所、滝山工場
評価対象期間:2024年4月1日~2025年3月31日
事業等のリスク
TOPPANグループに関連する主要なリスク項目を示した「事業等のリスク」において、「情報セキュリティに関するリスク」を特定しており、 その対応策として、グループを挙げて情報セキュリティ管理およびサイバーセキュリティ対策を進めています。